
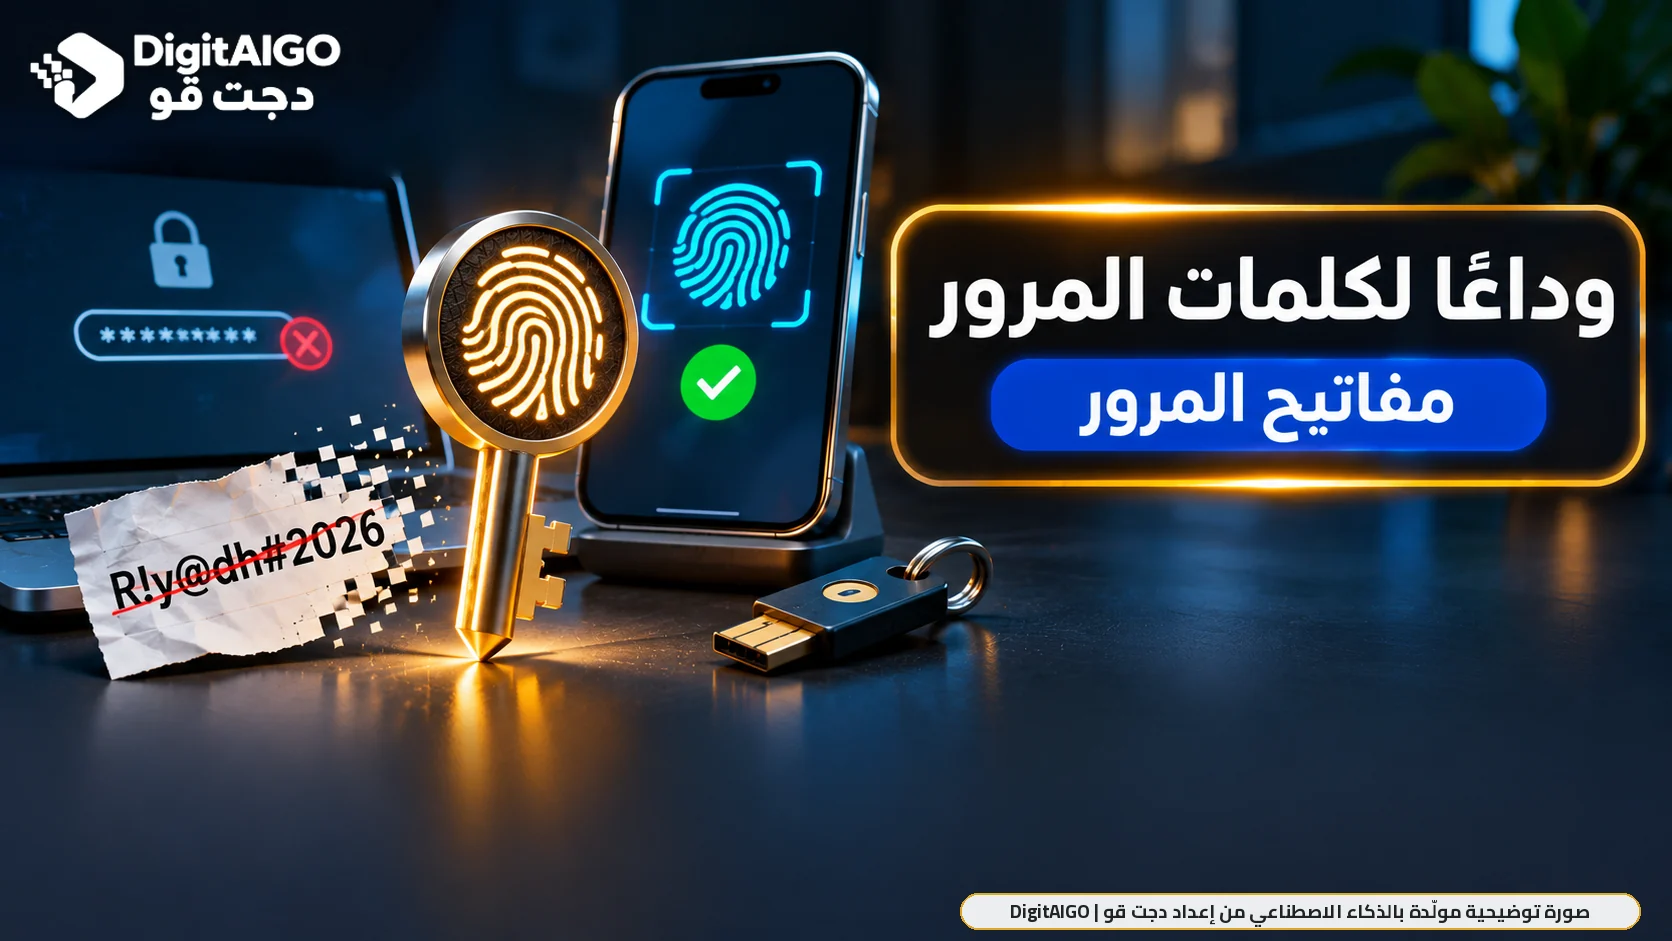
افتح أي موقع حكومي أو بنكي أو متجر، واطلب إنشاء حساب جديد، وستسمع التعليمات نفسها منذ سنوات طويلة: حرف كبير، وحرف صغير، ورقم، ورمز خاص، وغيّرها كل ثلاثة أشهر. والنتيجة نعرفها جميعًا: كلمة مثل Riyadh@2026 نكررها في عشرة مواقع، ثم نغيّر الرقم في آخرها حين يُطلب منا التغيير.
المفاجأة أن المعهد الوطني الأمريكي للمعايير والتقنية (NIST)، وهو الجهة التي ارتبطت بها هذه القواعد لسنوات، صار يمنعها صراحة في إرشاداته الحديثة. والبديل الذي تتجه إليه الشركات الكبرى اليوم ليس كلمة مرور أعقد، بل شيء لا تحتاج أن تحفظه أصلًا: مفاتيح المرور (Passkeys). في هذا الدليل نشرح الفكرة ببساطة، ثم نعطيك خطة عملية تنظّم بها حساباتك في جلسة واحدة.
محتويات المقال
لماذا سقطت قواعد «الحرف الكبير والرمز»؟
في الصيغة النهائية من إرشادات الهوية الرقمية التي نشرها NIST في نهاية يوليو 2025، والمعروفة باسم SP 800-63B-4، صار المعيار الأساسي هو الطول لا التعقيد. فالكلمة التي تحمي الحساب وحدها يجب ألا تقل عن 15 حرفًا، ويكفي 8 أحرف حين تكون جزءًا من تحقق متعدد العوامل. وأوصت الإرشادات بأن تسمح الأنظمة بكلمات طولها 64 حرفًا على الأقل.
والأهم أن الإرشادات منعت صراحة فرض قواعد التركيب، مثل اشتراط حرف كبير ورقم ورمز، ومنعت إجبار المستخدم على تغيير كلمته دوريًا، إلا إذا ظهر دليل على أنها تسربت. والسبب بسيط: هذه القواعد لم تجعل كلماتنا أقوى، بل جعلتها متوقعة. فأغلبنا يضع الحرف الكبير في البداية، والرمز والرقم في النهاية، والمهاجمون يعرفون هذا النمط جيدًا.
عمليًا، هذا يعني أن جملة طويلة سهلة التذكر مثل «قهوة الصباح على سطح البيت» أقوى بكثير من Riyadh@2026. لكن المشكلة الحقيقية تبقى: لا أحد يستطيع حفظ خمسين جملة مختلفة لخمسين حسابًا. وهنا يأتي الحلّان.
ما هي مفاتيح المرور؟
تخيّل أن لك ختمًا شخصيًا لا يغادر جيبك، وأن كل جهة تتعامل معها تحتفظ بصورة من طبعة ذلك الختم فقط. حين تريد الدخول، ترسل لك الجهة ورقة جديدة في كل مرة، فتختمها، وتطابق هي الطبعة مع الصورة التي عندها. الجهة لا تملك الختم نفسه، والورقة لا تصلح مرة ثانية.
هذه ببساطة فكرة مفتاح المرور: حين تنشئه لموقع ما، يحتفظ الموقع بالجزء «العام» فقط، ويبقى الجزء «الخاص» محفوظًا في جوالك أو حاسوبك. وعند الدخول يطلب منك جهازك فتح قفله بالبصمة أو الوجه أو رمز الشاشة، ثم يثبت للموقع أنه يملك المفتاح الخاص، دون أن يرسله.
ما الذي يعنيه هذا لك؟ ثلاثة أشياء. الأول: لا توجد كلمة تُسرق، فحتى لو اختُرق الموقع لن يجد المهاجم إلا الجزء العام، وهو لا يكفي للدخول. والثاني: لا يمكن خداعك لتستخدم مفتاحك في موقع مزيف، لأن المفتاح مرتبط بعنوان الموقع الحقيقي ولا يعمل مع نسخة مقلدة. والثالث: الدخول أسرع، لمسة إصبع بدل كتابة.
والفكرة لم تعد تجربة. ففي تقرير «حالة مفاتيح المرور 2026» الصادر في مايو عن تحالف FIDO، وهو الجهة التي تطوّر هذا المعيار وتروّج له، قال 90% من المشمولين بالاستطلاع، وعددهم 11 ألف مستهلك في عشر دول، إنهم يعرفون مفاتيح المرور، وقال 75% إنهم فعّلوها في حساب واحد على الأقل. وفي مؤشر أكتوبر 2026، المبني على بيانات 15 خدمة كبرى منها جوجل ومايكروسوفت وأمازون وPayPal وتيك توك، صارت مفاتيح المرور تُستخدم في 36% من عمليات الدخول الناجحة، مقارنة بـ26% في مؤشر العام الماضي. ويقدّر التحالف أن عدد مفاتيح المرور المستخدمة حول العالم بلغ نحو 7 مليارات.
هل تغني عن التحقق بخطوتين؟
سؤال منطقي، والجواب الدقيق: مفتاح المرور يجمع في خطوة واحدة شيئين، شيئًا تملكه (جهازك) وشيئًا يثبت أنك أنت (بصمتك أو رمز قفل الشاشة)، ولهذا تعامله خدمات كثيرة كأنه تحقق بخطوتين في لمسة واحدة. لكن لا تُلغِ التحقق بخطوتين من حساباتك، فكثير من الحسابات ما زالت تقبل الدخول بكلمة المرور أيضًا، وهذا الباب يحتاج حماية. وإن لم تفعّله بعد، فابدأ من دليلنا للتحقق بخطوتين في واتساب وجوجل.
مدير كلمات المرور: الخزنة التي تحفظ عنك
ليست كل المواقع تدعم مفاتيح المرور بعد، ولهذا تحتاج حلًا للباقي: مدير كلمات المرور. وهو خزنة مشفرة تحفظ فيها كل كلماتك، وتقفلها بكلمة رئيسية واحدة قوية أو ببصمتك. هو من يولّد لكل موقع كلمة طويلة عشوائية، ويملؤها عنك تلقائيًا، ويُنبّهك إن ظهرت إحدى كلماتك في تسريب معروف.
وفي الغالب لا تحتاج أن تشتري شيئًا. فإن كنت على أندرويد أو تستخدم متصفح Chrome، فمدير كلمات مرور جوجل موجود في حسابك أصلًا. وإن كنت على آيفون وماك، فتطبيق «كلمات السر» (Passwords) من آبل مدمج في النظام. وكلاهما يحفظ مفاتيح المرور أيضًا. ومن يتنقل بين أجهزة آبل وويندوز وأندرويد معًا، قد يفضّل مديرًا مستقلًا يعمل على كل الأنظمة، وبعضها يقدم خطة مجانية.
قد تسأل: أليس وضع كل كلماتي في مكان واحد خطرًا؟ السؤال في محله، لكن قارن بالوضع الحالي لكثير منا: كلمة واحدة متكررة في كل مكان، يكفي تسرّبها من موقع قديم نسيناه لتفتح بريدنا وحساباتنا الأخرى. الخزنة المشفرة المحمية بكلمة رئيسية قوية وتحقق بخطوتين أكثر أمانًا من ذاكرتنا بكثير.
خطة الثلاثين دقيقة
لا تحاول إصلاح كل حساباتك في يوم واحد، فستتعب وتتوقف. اتبع هذا الترتيب في جلسة واحدة هادئة، ويُفضّل أن يكون جوالك محدّثًا قبل أن تبدأ.
الدقائق 1–10: احمِ «المفتاح الرئيسي»
البريد الإلكتروني هو الحساب الذي تُستعاد به كل الحسابات الأخرى. أنشئ له مفتاح مرور من إعدادات الأمان في حسابك (في جوجل تجدها في صفحة حسابك تحت «الأمان»، ثم «مفاتيح المرور»). وتأكد أن رقم جوالك وبريد الاسترداد صحيحان.
الدقائق 11–20: الحسابات التي فيها مالك وهويتك
حساب آبل أو جوجل الذي يدير جوالك، ثم واتساب، ثم المتاجر التي حفظت فيها بطاقتك. فعّل مفاتيح المرور حيث تجد الخيار، وإن لم تجده فاستبدل الكلمة القديمة بكلمة جديدة يولّدها مدير كلمات المرور. أما تطبيقات البنوك والخدمات الحكومية وأنظمة الدخول الوطني، فاتبع فيها تعليمات الجهة الرسمية فقط، ولا تعتمد على أي شرح من مصدر آخر.
الدقائق 21–30: اطلب «فحص الأمان»
افتح مدير كلمات المرور واطلب فحص الكلمات. سيعرض لك الكلمات المكررة والضعيفة والمسرّبة. لا تصلحها كلها الآن، بل رتّبها، وخصص خمس دقائق يوميًا لإصلاح ثلاث منها. وبعد أسابيع قليلة تكون انتهيت منها.
ماذا عن الوالدين وكبار السن؟
هنا تحديدًا تظهر قيمة مفاتيح المرور. فالوالدة التي تكتب كلمة مرورها على ورقة في درج المطبخ، أو تطلب منك أن «تدخل لها» كل مرة، ستجد الدخول بالبصمة أسهل بكثير من أي كلمة. اجلس معها مرة واحدة، وفعّل مفتاح المرور لبريدها وواتساب من جوالها هي، لا من جوالك.
وانتبه لأمرين. الأول: تأكد أن جوالها نفسه محمي برمز قفل لا يعرفه الجميع، لأنه صار هو المفتاح. والثاني: علّمها قاعدة واحدة واضحة، وهي أن لا أحد من البنك أو الشركة سيطلب منها «الرمز» أو أن تضع إصبعها لتأكيد شيء لم تطلبه هي، حتى لو كان الصوت مألوفًا، كما شرحنا في دليلنا عن احتيال التزييف العميق. وإن كانت ستغيّر جوالها قريبًا، فاختر لها جهازًا يصله دعم أمني طويل، كما في دليلنا لاختيار الجوال.
رأي دجت قو
ما زالت مواقع كثيرة نتعامل معها تفرض قواعد كلمات المرور القديمة، ونرى أن الوقت حان لتراجعها وفق المعايير الحديثة. لكننا لا ننصحك بانتظارها. فالخطوة الأذكى للمستخدم اليوم ليست حفظ كلمات أعقد، بل التوقف عن حفظها أصلًا: مفاتيح مرور حيث تتاح، ومدير كلمات مرور لكل ما تبقى، وتحقق بخطوتين فوق الاثنين.
وإن كان لا بد من اختيار خطوة واحدة فقط من هذا المقال، فلتكن: لا تستخدم الكلمة نفسها في حسابين. فهذه العادة تجعل تسرّب كلمة واحدة من موقع صغير مفتاحًا لحساباتك المهمة كلها.
أسئلة شائعة
ماذا يحدث لمفاتيح المرور إذا ضاع جوالي؟
إن كانت محفوظة في حساب جوجل أو آبل أو في مدير كلمات المرور، فهي تُزامَن عادة بشكل مشفر مع أجهزتك الأخرى، وتستعيدها حين تسجّل الدخول من جهاز جديد. ولهذا فحماية حساب جوجل أو آبل نفسه هي الأساس.
هل مفتاح المرور يعني أن الموقع يحتفظ ببصمتي؟
لا. البصمة أو الوجه يُستخدمان فقط لفتح قفل جهازك محليًا، ولا يُرسلان إلى الموقع.
هل ما زالت كلمة المرور الطويلة مفيدة؟
نعم، للحسابات التي لا تدعم مفاتيح المرور، وللكلمة الرئيسية لمدير كلمات المرور تحديدًا. اجعلها جملة طويلة سهلة التذكر لا يعرفها غيرك.
هل يجب أن أغيّر كلمات مروري كل ثلاثة أشهر؟
بحسب إرشادات NIST الحديثة، لا. غيّرها فقط حين يظهر ما يدل على تسربها، كتنبيه من مدير كلمات المرور أو رسالة من الخدمة نفسها.
كلمة المرور اختُرعت في زمن كان فيه لكل شخص حساب أو اثنان. اليوم عندك العشرات، وحان الوقت لأداة تناسب هذا العدد. ابدأ الليلة بحساب بريدك وحده، والباقي يأتي تباعًا.
المعلومات في هذا المقال حتى 15 نوفمبر 2026.
الخلاصة
قواعد «الحرف الكبير والرمز» لم تعد هي المعيار، والأهم اليوم طول الكلمة وألا تكررها. فعّل مفاتيح المرور في حساباتك الأساسية حيث تتاح، واحفظ البقية في مدير كلمات مرور، وأبقِ التحقق بخطوتين فوق الاثنين. وإن لم يكن لديك اليوم إلا عشر دقائق، فابدأ بتغيير أي كلمة مرور تستخدمها في أكثر من حساب.
المصادر
- NIST SP 800-63B-4: Authenticators
- Security Scientist: Password Policies, What the Evidence Says
- FIDO Alliance: The State of Passkeys 2026
- FIDO Alliance: Passkey Index 2026
